Erfaren hand i ledningsgruppen
Interim IT-chef som tar ansvar när det gäller.
Interimsuppdrag som IT-chef eller CIO, och konsultuppdrag inom infrastruktur och säkerhet, med verkligt driftansvar i ryggraden.
- 01 / Bolag
- Aktiebolag i Sverige sedan 2019
- 02 / Erfarenhet
- 25+ år i IT-ledning
- 03 / Produkt
- Driver nisenta.com
Interim IT-chef, NIS2-rådgivning och mjukvaruutveckling.
Vi tar IT-ansvaret i ledningsgruppen när rollen står tom, och har kunskapen att även säkra och bygga det som behövs.
Interim
Interim IT-chef, CIO & IT-ledning
Vi går in som tillförordnad IT-chef eller som IT-kompetens i ledningsgruppen när rollen står tom, och håller tempo i infrastruktur, säkerhet och digitalisering tills en permanent lösning är på plats. Ledningen får beslutsunderlag, säkerheten hålls och projekten tappar inte fart.
Läs mer om interim IT-chefLäs mer om uppdrag i Hudiksvall och Stockholm
25+
År i IT-ledning och ledningsgrupper
- 02
Nisenta
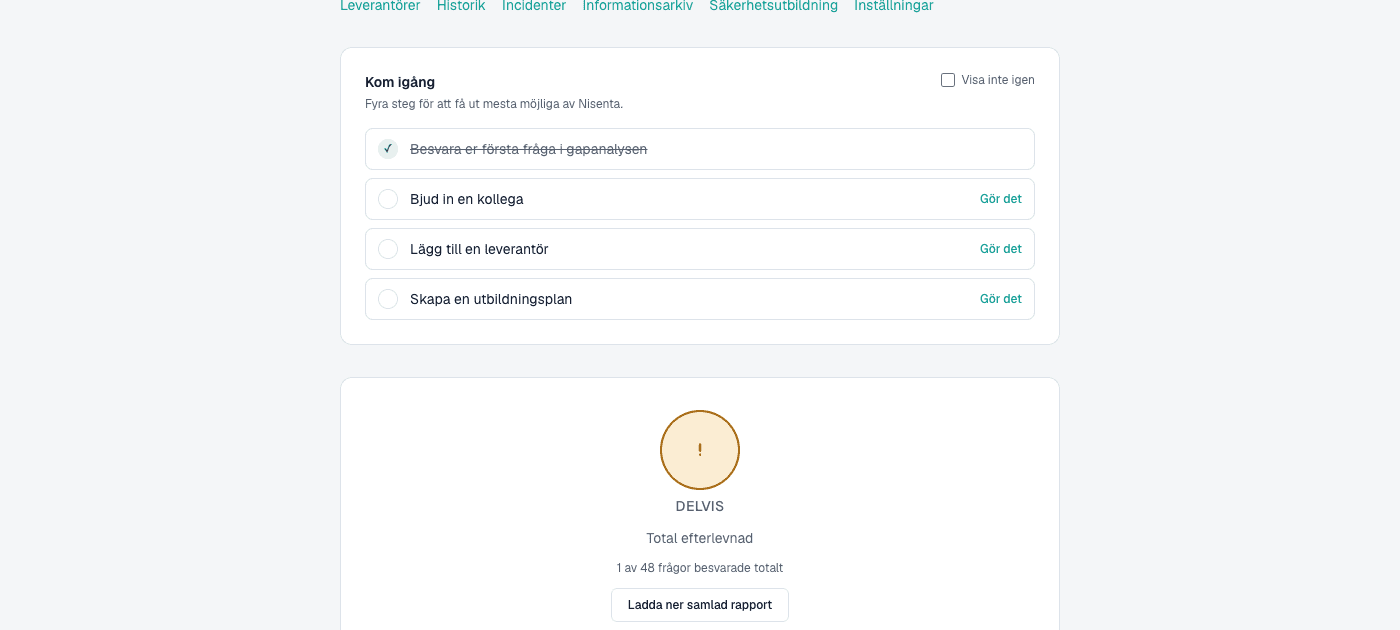
Vår SaaS-plattform för löpande efterlevnad av NIS2, GDPR och Cyber Resilience Act. Gapanalys, åtgärdsplan, leverantörsuppföljning och attestationer på ett ställe, till en fast månadskostnad.
Läs om Nisenta - 03
NIS2-, GDPR- & CRA-konsult
Konkret hjälp att tolka och införa kraven i NIS2, GDPR och Cyber Resilience Act: från gapanalys till en åtgärdsplan som går att följa. Oavsett om ni använder Nisenta eller löser det på annat sätt.
- 04
AI-driven utveckling
Vi bygger interna verktyg, automatiserar manuella flöden och tar fram AI-assistenter kopplade till er egen data och dokumentation, snabbare från idé till drift och utan att tumma på arkitektur, säkerhet eller granskning.
- 05
IT-säkerhet & säkerhetsarkitektur
Nätverk, åtkomstkontroll, kryptering och incidentberedskap, grundat i verklig erfarenhet av att driva system som inte får gå ner.
Rakt på, utan onödiga varv.
Samma upplägg oavsett om det gäller ett interimsuppdrag eller ett avgränsat projekt.
Kartläggning
Vi går igenom nuläget (teknik, risker och mål) och landar i vad som faktiskt behöver göras.
Plan
En prioriterad plan med tydligt ägarskap, tidslinje och vad varje steg kostar.
Genomförande
Vi bygger, inför och driver förändringen, nära er egen organisation.
Uppföljning
Vi mäter resultatet, dokumenterar och lämnar över så att ni kan förvalta vidare själva.
Vår produkt
Nisenta
Kontinuerlig NIS2-, GDPR- och CRA-efterlevnad utan konsultarvode. Gapanalys, åtgärdsplan, leverantörsuppföljning och attestationer, samlat på ett ställe, till en fast månadskostnad.
Interim IT-ledning som bygger på verkligt driftansvar.
Comitt (CO Mitt AB) går in som interim IT-chef och CIO i ledningsgrupper, med bredd från styrning och regelefterlevnad till säkerhetsarkitektur, nätverk och egen mjukvaruutveckling.
Arbetet bygger på verklig erfarenhet av att driva system i skarp drift, inte bara teori. Vi tar få uppdrag åt gången för att kunna gå på djupet i varje.
61.73° N · 17.10° E
- På plats
- Gävleborg · Stockholm
- På distans
- Övriga Sverige
Vanliga frågor
NIS2, GDPR & CRA
Vilka omfattas av NIS2 i Sverige?
NIS2 träffar medelstora och större verksamheter (ungefär 50 anställda eller mer, eller över 10 miljoner euro i omsättning) inom sektorer som energi, transport, hälsa, dricks- och avloppsvatten, digital infrastruktur, offentlig förvaltning, post, avfall, kemikalier, livsmedel, tillverkning och digitala tjänster. Vissa mindre aktörer omfattas ändå om de bedöms som kritiska. Vi hjälper er göra bedömningen.
När börjar NIS2 gälla?
NIS2-direktivet skulle vara genomfört i nationell rätt senast den 17 oktober 2024. I Sverige sker genomförandet genom en ny cybersäkerhetslag som blivit försenad. Följ Regeringskansliet och MSB för exakt ikraftträdande. Kraven omfattar betydligt fler verksamheter än tidigare, så förberedelserna bör påbörjas nu.
Vad kräver NIS2 av oss?
NIS2 ställer krav på riskhantering, incidentrapportering, kontinuitet och ansvar på ledningsnivå för verksamheter som räknas som viktiga eller väsentliga. Vi hjälper er avgöra om ni omfattas och tar fram en åtgärdsplan som täcker kraven.
Vad är skillnaden mellan NIS2 och GDPR?
GDPR skyddar personuppgifter. NIS2 handlar om driftsäkerhet och motståndskraft i samhällsviktig och viktig verksamhet. De överlappar i säkerhetsarbetet men har olika tillsyn och olika krav. Vi hjälper er hantera båda i samma åtgärdsplan.
Vad innebär Cyber Resilience Act (CRA)?
CRA ställer säkerhetskrav på produkter med digitala delar som säljs inom EU: både på produkten och på hur sårbarheter hanteras under hela livscykeln. Bygger eller säljer ni sådan produkt bör anpassningen påbörjas nu.
Hur förbereder man sig för Cyber Resilience Act?
CRA trädde i kraft 2024. Rapporteringsskyldigheter för sårbarheter börjar gälla efter cirka 21 månader och de fullständiga produktkraven efter 36 månader. Börja med att inventera vilka av era produkter som omfattas, bygg in säkerhet från början, sätt en process för sårbarhetshantering och ta fram teknisk dokumentation.
Kan ni hjälpa med NIS2 och GDPR samtidigt?
Ja. Mycket av säkerhets- och styrningsarbetet är gemensamt, så vi tar fram en åtgärdsplan som täcker båda regelverken i stället för att driva dem som två separata spår.
Att anlita Comitt
Kan ni gå in som interim IT-chef?
Ja. Vi kan ta rollen som tillförordnad IT-chef eller som IT-kompetens i ledningsgruppen, på hel- eller deltid, tills ni har en permanent lösning på plats.
När behöver man en interim IT-chef?
Vanliga lägen är en IT-chef som ska sluta, en pågående rekrytering som behöver överbryggas, en föräldraledighet, ett förvärv eller ett större transformations- eller säkerhetsprojekt som behöver ledas. En interim IT-chef håller tempo och beslutskraft under övergången.
Vad kostar en interim IT-chef?
Det beror på omfattning och tid: deltid eller heltid, längd på uppdraget och hur mycket operativt ansvar rollen bär. Vi lämnar en fast offert efter ett första samtal.
Måste vi använda Nisenta för att anlita er?
Nej. Nisenta är vår egen plattform för löpande efterlevnad, men rådgivnings- och utvecklingsuppdrag är helt fristående. Många kombinerar dem, men det är inget krav.
Jobbar ni med AI-driven utveckling?
Ja. Vi bygger skräddarsydd mjukvara och interna verktyg och använder AI för att korta vägen från idé till drift, med samma krav på arkitektur, säkerhet och granskning som annars.
Kontakt
Berätta vad ni behöver.
Interim IT-chef eller CIO, NIS2-rådgivning, ett utvecklingsprojekt eller frågor om Nisenta. Skriv några rader så återkommer vi inom kort.
Hellre mejl direkt?
contact@comitt.se
Håkan Puusepp
Grundare, Comitt